Jak się chronić w świecie „bez dotyku”?
Jeszcze kilka lat temu kody QR kojarzyły się głównie z marketingowymi ciekawostkami. Dziś są wszędzie – na parkomatach, w restauracjach, na paczkach, w e-mailach, a nawet na rachunkach. Skanujemy je bez zastanowienia, bo to szybkie, wygodne i „nowoczesne”.
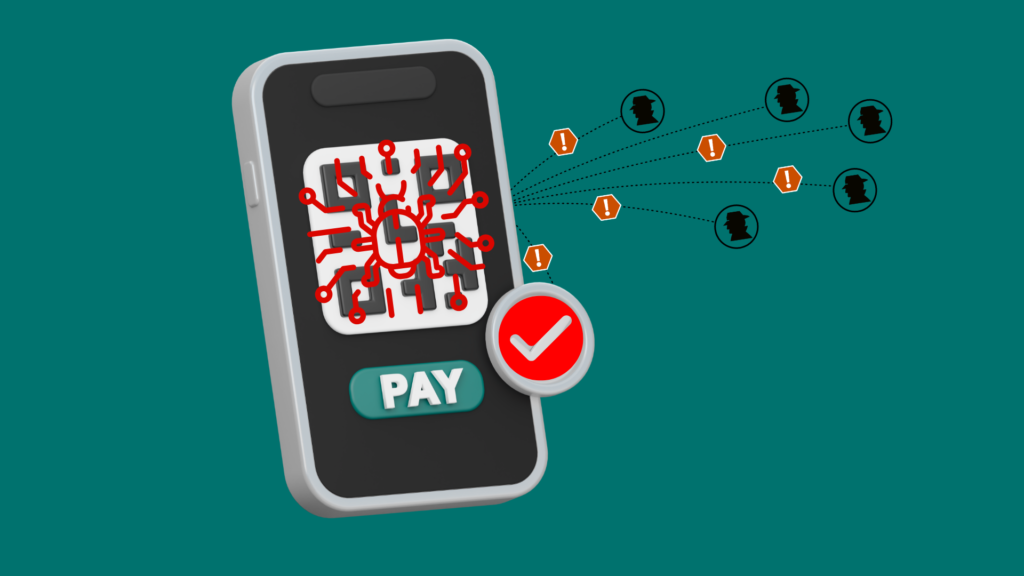
I właśnie dlatego stały się nowym narzędziem dla cyberprzestępców.
Quishing – czyli phishing z użyciem kodów QR – to przykład, jak bardzo zmienia się krajobraz cyberbezpieczeństwa. Ataki nie wymagają już skomplikowanych technik. Wystarczy spryt, psychologia i nasza codzienna rutyna.
To nie jest temat dla specjalistów IT. To temat dla każdego, kto korzysta ze smartfona.
Czym właściwie jest quishing?
Wyobraź sobie, że ktoś podmienia tabliczkę z numerem mieszkania na drzwiach i prowadzi listonosza do niewłaściwego lokalu. List trafia nie tam, gdzie powinien.
Quishing działa podobnie.
Zamiast linku w wiadomości e-mail, dostajesz kod QR. Po jego zeskanowaniu trafiasz na stronę, która wygląda wiarygodnie – bank, kurier, logowanie do firmy. W rzeczywistości to pułapka.
To połączenie dwóch elementów:
- zaufania do kodów QR (bo są „neutralne” i nie widać linku),
- klasycznego phishingu (czyli wyłudzania danych).
Problem polega na tym, że nie widzisz adresu strony przed wejściem. Skanujesz i dopiero potem orientujesz się, gdzie jesteś – a często jest już za późno.
Jak wygląda quishing w prawdziwym życiu?
To nie są abstrakcyjne scenariusze. Takie sytuacje dzieją się codziennie – w domach, biurach i małych firmach.
1. Fałszywa faktura z kodem QR
Dostajesz e-mail z informacją o zaległej płatności. W treści jest kod QR do szybkiej opłaty. Skanujesz, trafiasz na stronę przypominającą system płatności i wpisujesz dane.
Efekt? Twoje dane finansowe trafiają do oszusta.
2. Kod QR na parkingu
Podchodzisz do parkomatu. Widzisz naklejony kod QR z informacją „zapłać szybko online”. Skanujesz.
Nie wiesz, że ktoś przykleił tam własny kod, który prowadzi do fałszywej strony płatności.
3. E-mail z „bezpiecznym dostępem”
W pracy dostajesz wiadomość: „Zeskanuj kod, aby zalogować się do nowego systemu”. Strona wygląda identycznie jak firmowa.
Podajesz login i hasło.
To klasyczny atak na bezpieczeństwo kont – tylko w nowej formie.
4. Restauracje i menu QR
Coraz więcej lokali korzysta z kodów QR zamiast kart menu. Wystarczy, że ktoś podmieni kod na stoliku i… klient trafia na stronę z malware lub phishingiem.
Dlaczego ludzie dają się nabrać?
Nie dlatego, że są „nieostrożni”. Raczej dlatego, że quishing wykorzystuje nasze naturalne nawyki.
Zaufanie do wygody
Kody QR kojarzą się z ułatwieniem życia. Skracają drogę – nie trzeba wpisywać adresu.
To jak drzwi, które zawsze są otwarte – wygodne, ale ryzykowne.
Brak widoczności zagrożenia
W przypadku linku możesz spojrzeć na adres i coś wyczuć. Przy kodzie QR – nie masz tej możliwości przed zeskanowaniem.
To trochę jak podpisywanie dokumentu bez jego przeczytania.
Presja czasu
„Zapłać teraz”, „Twoje konto zostanie zablokowane”, „Odbierz paczkę”.
Te komunikaty sprawiają, że działamy szybko, a nie uważnie.
Rutyna
Skanujemy kody dziesiątki razy – bilety, menu, płatności. Przestajemy analizować.
A cyberprzestępcy uwielbiają momenty, kiedy działamy automatycznie.
Co zazwyczaj idzie nie tak?
Największy problem nie leży w technologii, ale w przekonaniach.
Wiele osób myśli:
- „Kod QR = bezpieczny”
- „To wygląda profesjonalnie, więc musi być prawdziwe”
- „Przecież to tylko szybkie skanowanie”
Tymczasem kod QR to tylko sposób przekazania linku. Nie ma w nim żadnej wbudowanej ochrony.
To jak koperta – może zawierać zarówno zaproszenie na wesele, jak i fałszywe wezwanie do zapłaty.
Jak się chronić przed quishingiem – realne kroki
Nie chodzi o to, żeby przestać używać kodów QR. Chodzi o świadome korzystanie.
Zanim zeskanujesz – zatrzymaj się na chwilę
Zadaj sobie proste pytanie:
„Czy spodziewałem się tego kodu?”
Jeśli nie – to pierwszy sygnał ostrzegawczy.
Sprawdzaj źródło
Kod QR z:
- oficjalnej strony banku,
- aplikacji,
- zaufanego dokumentu
to coś innego niż kod z:
- przypadkowego e-maila,
- naklejki na ulicy,
- nieznanej ulotki.
Zwracaj uwagę na kontekst
Jeśli ktoś nagle prosi Cię o:
- logowanie,
- podanie danych,
- wykonanie płatności
to warto się zatrzymać.
To jak ktoś, kto puka do drzwi i mówi: „Szybko, daj mi swoje klucze”.
Korzystaj z podglądu linku
Wiele aplikacji do skanowania QR pokazuje adres URL przed otwarciem. To moment, żeby sprawdzić:
- czy domena wygląda znajomo,
- czy nie zawiera dziwnych znaków,
- czy nie jest podejrzanie długa.
Unikaj logowania przez QR z e-maili
Jeśli dostajesz kod QR do logowania – lepiej samodzielnie wejść na stronę lub użyć aplikacji.
To jak wybieranie numeru telefonu samodzielnie zamiast oddzwaniania na podejrzany numer.
Aktualizuj telefon i aplikacje
To może brzmieć banalnie, ale aktualizacje często zawierają poprawki bezpieczeństwa.
Twój smartfon to dziś centrum zarządzania danymi – warto traktować go jak sejf.
Jak sprawdzić, czy jesteś narażony?
Nie musisz być ekspertem, żeby ocenić swoje ryzyko.
Zastanów się:
- Czy skanujesz kody QR automatycznie, bez zastanowienia?
- Czy zdarzyło Ci się podać dane po wejściu przez QR?
- Czy korzystasz z QR w pracy (np. logowanie, płatności)?
- Czy nie sprawdzasz adresów stron po zeskanowaniu?
Jeśli na kilka z tych pytań odpowiesz „tak” – to znak, że warto zwiększyć swoją czujność.
Szerszy kontekst – dlaczego takie ataki rosną?
Quishing to nie przypadek. To naturalna ewolucja cyberataków.
Świat cyfrowy zmienia się w trzech kierunkach:
1. Coraz więcej mobilności
Smartfony stały się głównym narzędziem pracy i życia. A na małym ekranie trudniej zauważyć szczegóły.
2. Automatyzacja zachowań
Klikamy, skanujemy, logujemy się bez zastanowienia. Im szybciej działamy, tym łatwiej nas oszukać.
3. Przeniesienie ataków „bliżej życia”
Kiedyś phishing był głównie w e-mailach. Dziś jest:
- na ulicy,
- w restauracji,
- na parkingu,
- w fizycznych miejscach.
Granica między światem offline a online praktycznie zniknęła.
Co to oznacza dla bezpieczeństwa cyfrowego?
Bezpieczeństwo cyfrowe przestaje być tylko kwestią technologii. Staje się nawykiem.
Tak jak:
- zamykasz drzwi na klucz,
- sprawdzasz, kto dzwoni,
- nie wpuszczasz obcych do domu
tak samo:
- nie skanujesz wszystkiego automatycznie,
- nie podajesz danych bez refleksji,
- nie ufasz „na pierwszy rzut oka”.
To nie paranoja. To zdrowy rozsądek w świecie cyfrowym.
Spokojna konkluzja – nie chodzi o strach, tylko o świadomość
Quishing nie jest „nowym, strasznym zagrożeniem”, które powinno Cię sparaliżować.
To raczej przypomnienie, że:
technologia sama w sobie nie jest ani dobra, ani zła – wszystko zależy od tego, jak jej używamy.
Nie musisz znać się na cyberbezpieczeństwie, żeby się chronić. Wystarczy:
- chwila zatrzymania,
- odrobina sceptycyzmu,
- świadomość, że nie wszystko, co wygodne, jest bezpieczne.
W świecie, w którym coraz więcej rzeczy dzieje się „jednym kliknięciem” lub „jednym skanem”, Twoja uważność staje się najważniejszym narzędziem ochrony.
I to narzędzie masz zawsze przy sobie.
Zostaw swoj komentarz
Twój komentarz może być również inspiracją dla innych.