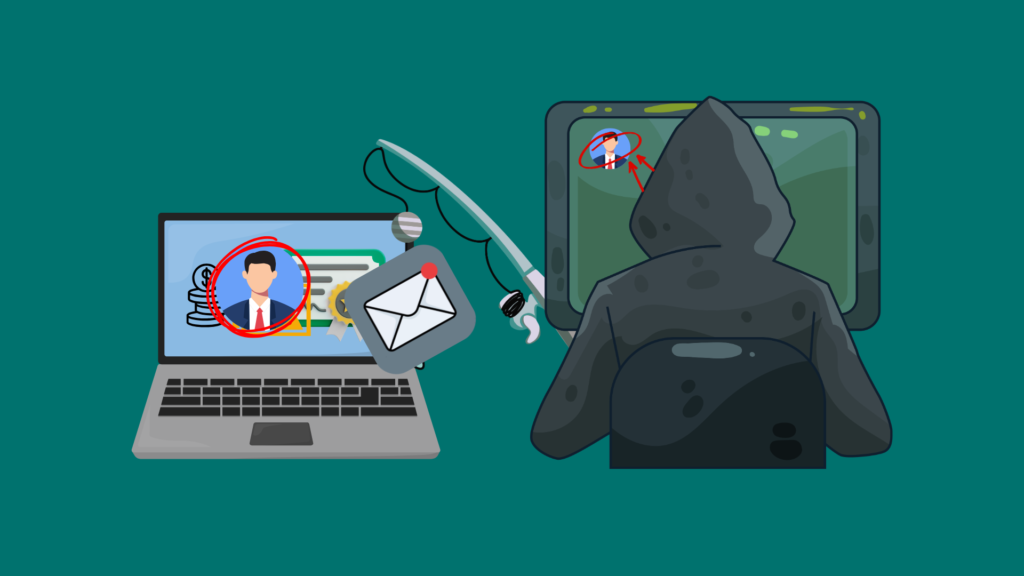
Spear phishing to jeden z najgroźniejszych rodzajów cyberataków, który zyskuje na znaczeniu w dzisiejszym świecie. W przeciwieństwie do tradycyjnego phishingu, który jest szeroką i nieprecyzyjną próbą oszustwa, spear phishing jest atakiem ukierunkowanym na konkretne osoby lub organizacje.
Czym jest Spear Phishing?
Spear phishing to technika, w której cyberprzestępcy wykorzystują szczegółowe informacje o swoich ofiarach, aby stworzyć przekonujące wiadomości, które mają na celu wyłudzenie danych osobowych lub finansowych. Atakujący często zbierają informacje z mediów społecznościowych, stron internetowych firm czy publikacji branżowych, aby dostosować swoje wiadomości do konkretnej ofiary.
Jak Działa Spear Phishing?
- Wybór Celu: Atakujący identyfikuje osobę lub organizację, która ma być celem ataku. Wybór ten często oparty jest na potencjalnych korzyściach finansowych lub dostępie do wrażliwych informacji.
- Zbieranie Informacji: Cyberprzestępcy przeprowadzają dokładne badania, aby zdobyć jak najwięcej informacji o ofierze. Mogą to być dane dotyczące stanowiska, relacji zawodowych, zainteresowań czy innych szczegółów, które mogą uczynić wiadomość bardziej przekonującą.
- Tworzenie Wiadomości: Na podstawie zebranych informacji atakujący tworzy spersonalizowaną wiadomość, która wydaje się pochodzić z zaufanego źródła, takiego jak współpracownik czy partner biznesowy.
- Zachęta do Działania: Głównym celem wiadomości jest skłonienie ofiary do podjęcia określonego działania, takiego jak kliknięcie w złośliwy link lub podanie danych logowania.
- Wykorzystanie Uzyskanych Danych: Jeśli ofiara da się nabrać, atakujący wykorzystuje uzyskane informacje do kradzieży danych, oszustw finansowych lub dalszych ataków na organizację.
Różnice między Spear Phishingiem a Tradycyjnym Phishingiem
Spear phishing i tradycyjny phishing różnią się przede wszystkim w podejściu do celu. Podczas gdy tradycyjny phishing jest masową próbą oszustwa, spear phishing jest precyzyjny i wymaga znacznie więcej badań.
- Tradycyjny Phishing: Atakujący wysyła masowe wiadomości do wielu osób, licząc na to, że kilka z nich da się nabrać. Celem są zazwyczaj dane takie jak numery kart kredytowych czy hasła.
- Spear Phishing: Atakujący koncentruje się na konkretnej osobie, co sprawia, że wiadomości są bardziej przekonujące i trudniejsze do zidentyfikowania jako oszustwo.
Przykłady Spear Phishingu
Spear phishing może przybierać różne formy, a jego skutki mogą być katastrofalne. Oto kilka przykładów:
- Fałszywe Wiadomości od Znajomych: Atakujący może podszyć się pod znajomego ofiary, wysyłając wiadomość z prośbą o pomoc finansową lub dane osobowe.
- Imitacja Firmy: Cyberprzestępcy często podszywają się pod znane marki, aby wzbudzić zaufanie ofiary. Na przykład, mogą wysłać wiadomość, która wygląda jak komunikat od banku, prosząc o potwierdzenie danych logowania.
- Oszuści w Firmach: W przypadku firm, atakujący mogą wysłać wiadomość do działu finansowego, podszywając się pod dyrektora generalnego, aby nakłonić pracowników do przelania pieniędzy na fałszywe konto.
Statystyki Spear Phishingu
Z danych wynika, że spear phishing jest jednym z najczęstszych sposobów, w jakie dochodzi do naruszeń danych. Według raportu Proofpoint, w 2019 roku 88% organizacji na całym świecie doświadczyło ataku spear phishingowego, a 55% z nich padło ofiarą udanego ataku.
Jak Chronić się przed Spear Phishingiem?
Oto kilka skutecznych strategii, które mogą pomóc w ochronie przed atakami spear phishingowymi:
- Edukacja Pracowników: Regularne szkolenia z zakresu bezpieczeństwa mogą pomóc pracownikom w rozpoznawaniu podejrzanych wiadomości i linków.
- Wdrażanie Technologii Ochrony: Używanie zaawansowanych rozwiązań zabezpieczających, takich jak filtry antywirusowe i oprogramowanie do wykrywania złośliwego oprogramowania, może pomóc w identyfikacji i blokowaniu podejrzanych wiadomości.
- Weryfikacja Wiadomości: Zawsze warto weryfikować wiadomości, które proszą o podanie danych osobowych lub finansowych, nawet jeśli wydają się pochodzić z zaufanego źródła.
- Używanie Uwierzytelniania Dwuskładnikowego: Wprowadzenie dodatkowej warstwy zabezpieczeń, takiej jak uwierzytelnianie dwuskładnikowe, może znacznie zwiększyć bezpieczeństwo kont.
- Ograniczenie Informacji w Internecie: Ograniczenie ilości informacji osobistych dostępnych w Internecie może utrudnić atakującym zbieranie danych potrzebnych do przeprowadzenia ataku.
Podsumowanie
Spear phishing to poważne zagrożenie, które wymaga od organizacji i jednostek czujności oraz odpowiednich działań prewencyjnych. Zrozumienie mechanizmów działania tych ataków oraz wdrożenie skutecznych strategii ochrony może znacząco zmniejszyć ryzyko stania się ofiarą cyberprzestępczości. W dobie rosnącej liczby cyberzagrożeń, edukacja i technologia są kluczowe w walce z tym niebezpieczeństwem.
Zostaw swoj komentarz